Produtos
Neo Constrictor
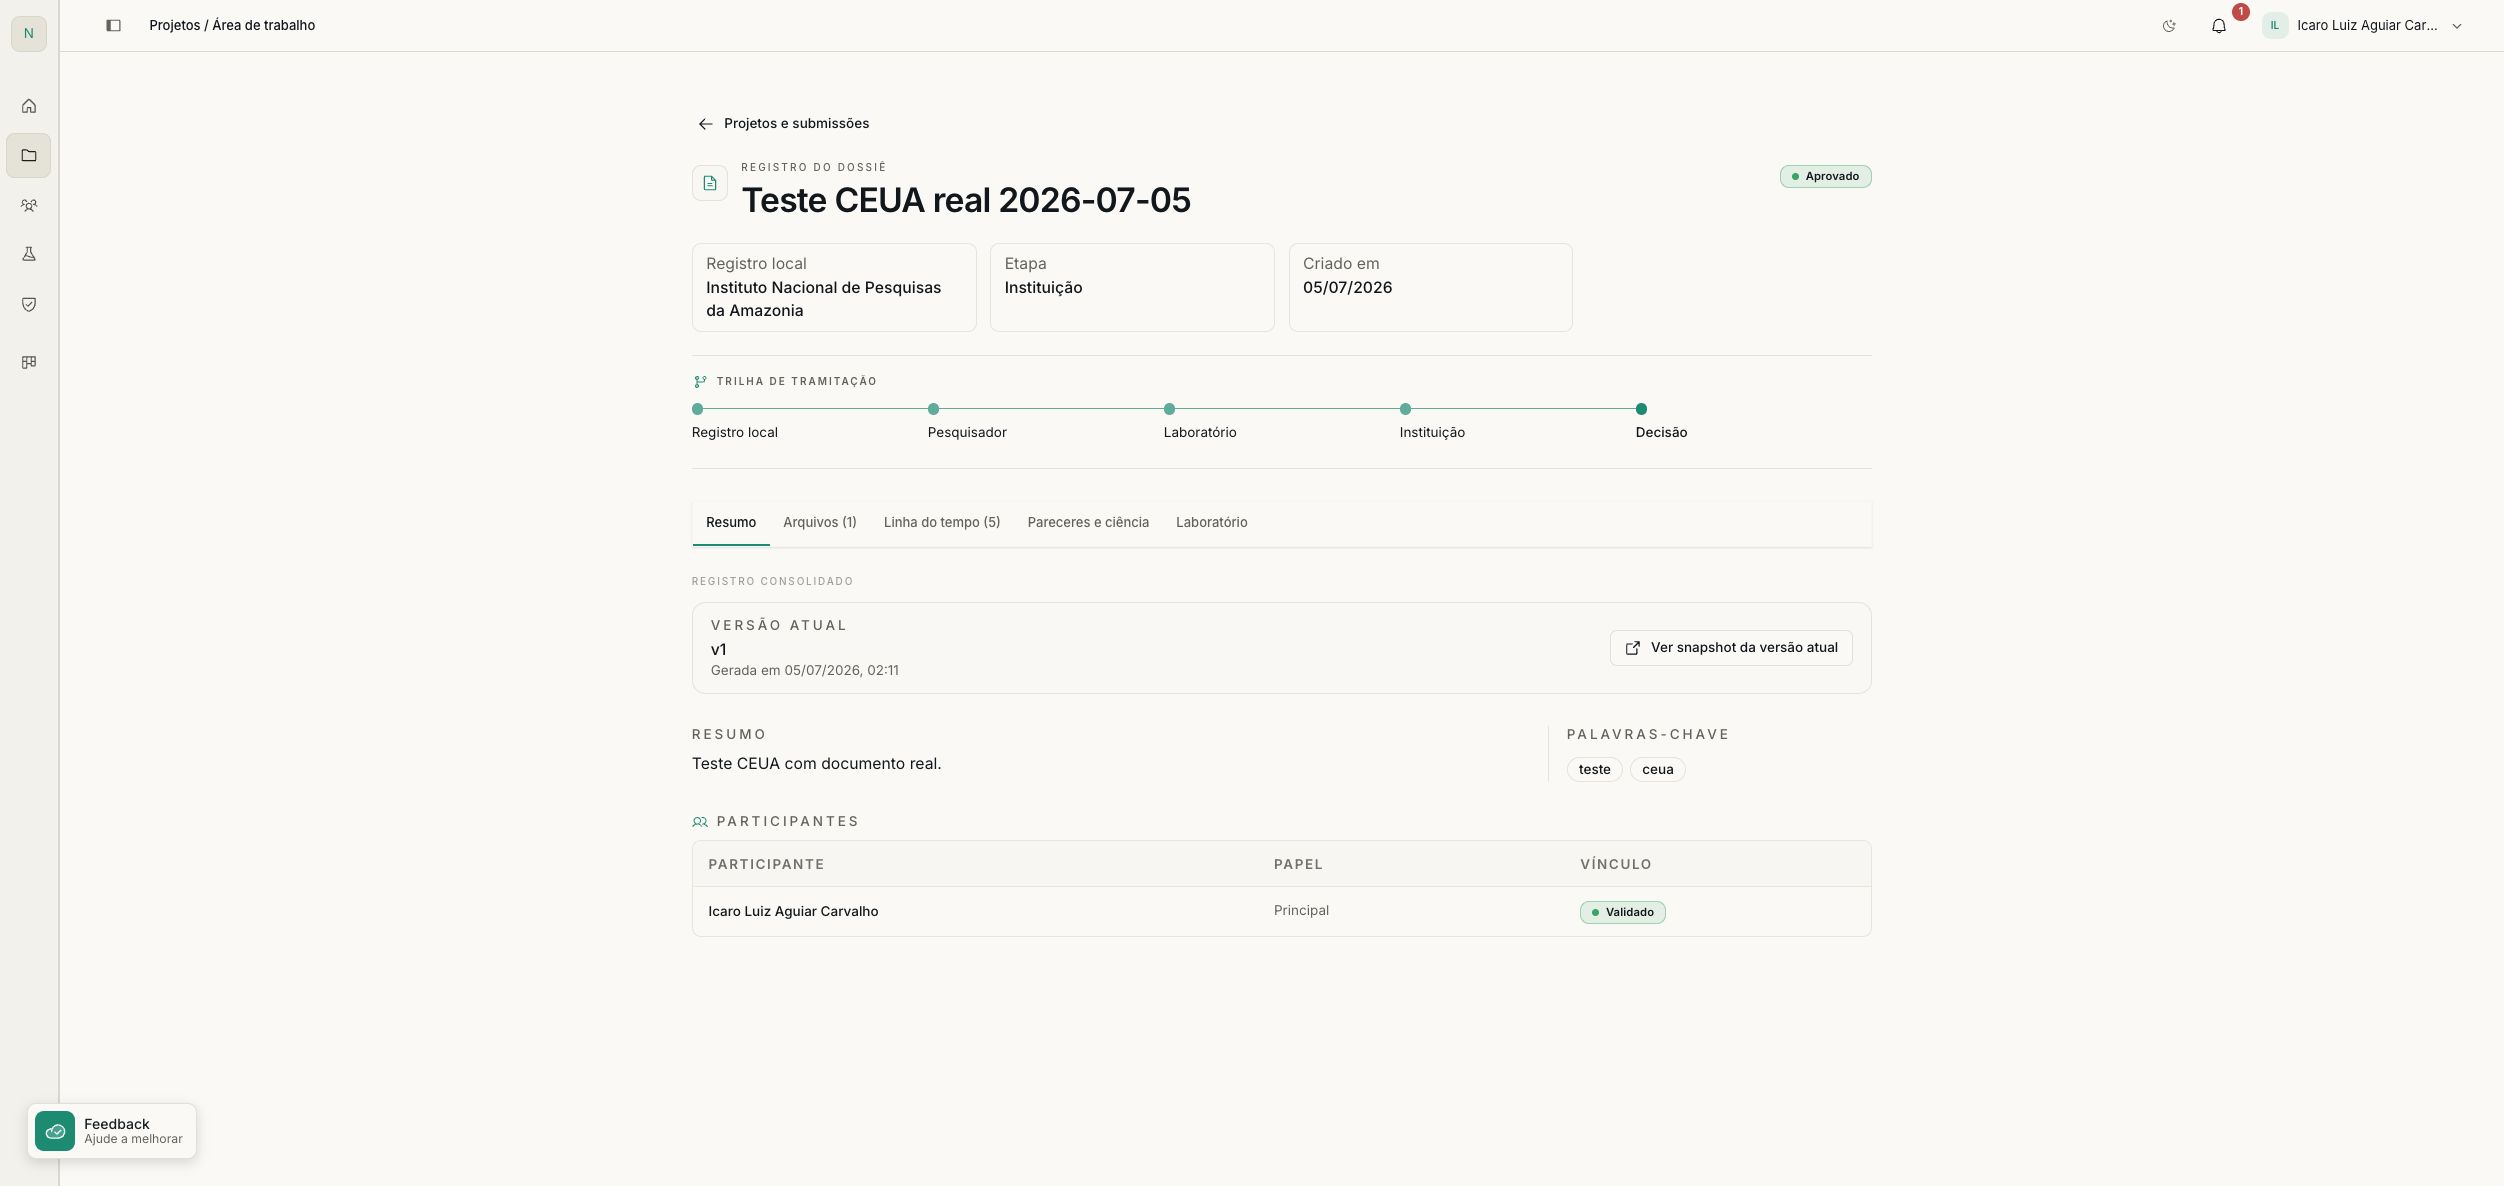
Plataforma auditável de workflow documental e tramitação interinstitucional, construída em monorepo com API NestJS, área do pesquisador e painel administrativo.
- Status
- Repositório Privado
- Atuação
- Arquitetura, backend, frontend do pesquisador, contratos e direção técnica do MVP.
- Stack principal
- Monorepo, NestJS, React, Vite
Visão geral
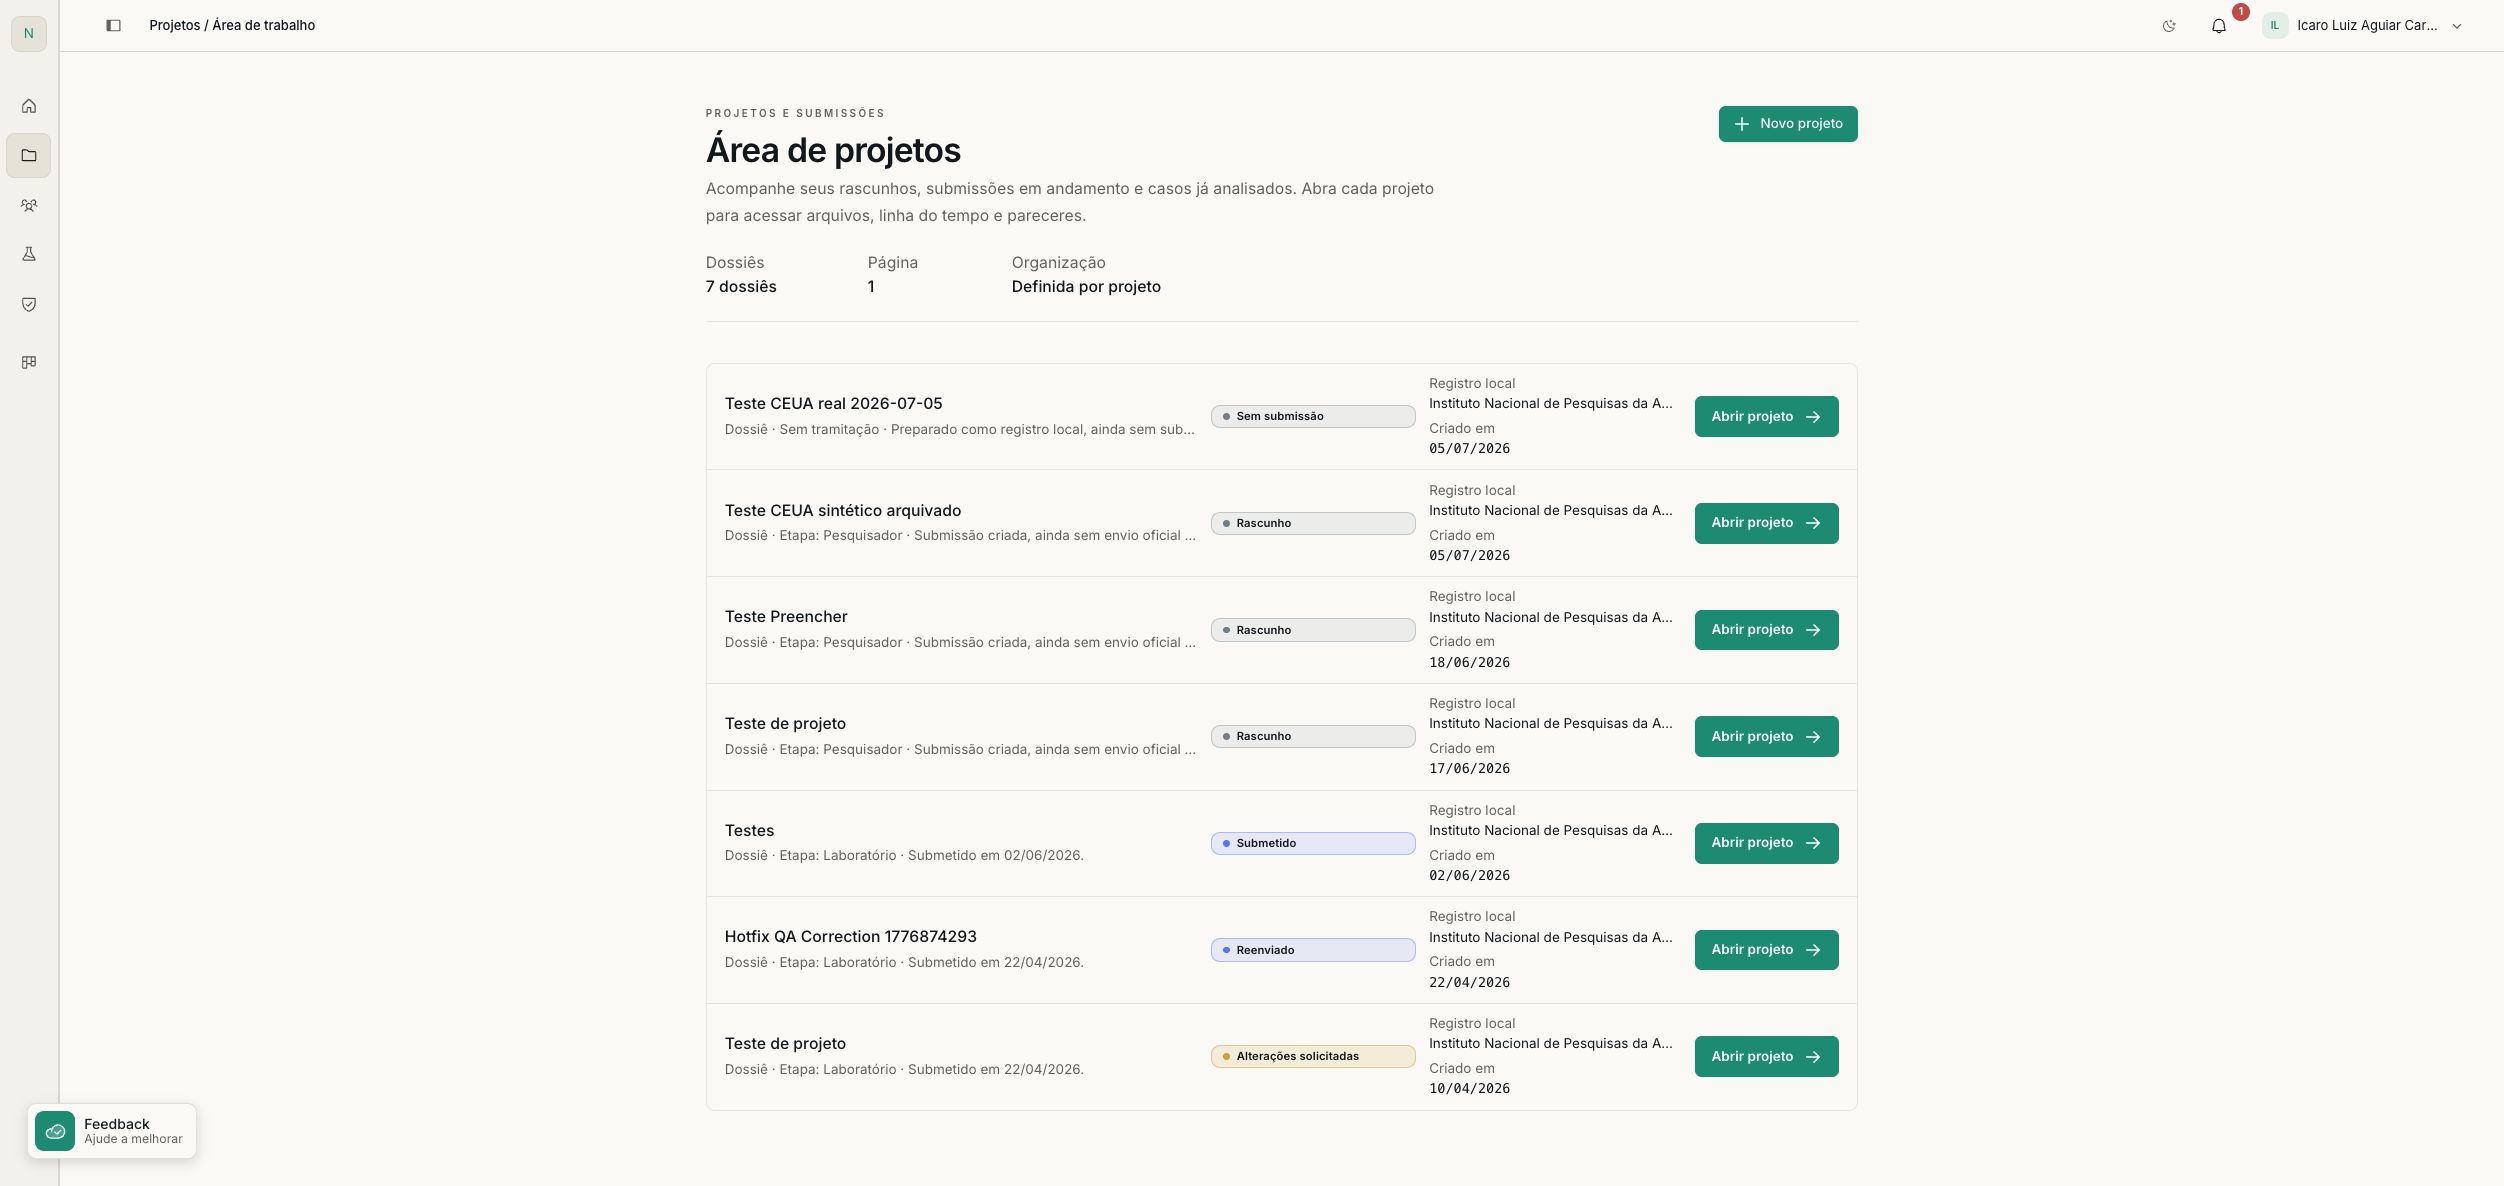
Plataforma para submissão, tramitação e acompanhamento de processos de pesquisa com auditoria ponta a ponta e evolução controlada.
Pesquisadores, administradores e atores institucionais que precisam operar workflows documentais com rastreabilidade.
Tira o domínio da lógica de CRUD simples e o reposiciona como plataforma auditável de workflow, com fundação adequada para autorização contextual.
Problema e resposta
As decisões técnicas partiram do contexto operacional do produto.
O problema
A plataforma precisava tratar tramitação documental e autorização contextual como problema de produto e arquitetura, não como um conjunto simples de telas administrativas.
A solução
Modelei uma fundação de monorepo com monólito modular no backend, contratos compartilhados, auth dual e trilha documental forte para auditoria e evolução incremental.
O contexto
O legado Scriptcase não podia continuar sendo a referência estrutural de um domínio que exige histórico, identidade forte e rastreabilidade interinstitucional.
A construção do MVP precisava nascer com fronteiras corretas de auth, identidade, contratos e workflow para não deformar o domínio no início.
Arquitetura
Responsabilidades explícitas, contratos claros e tecnologia escolhida pelo papel que cumpre.
Fundação da plataforma
Organiza apps, contratos e UI compartilhada para crescimento controlado do MVP.
Monólito modular responsável por auth, identidade, vínculo institucional e evolução do workflow.
Áreas separadas para pesquisador e administração, consumindo contratos estáveis do backend.
Domínio e governança
Padronizam payloads e preservam fronteiras públicas entre backend e frontends.
Login interno, preparação para GOV.br e autorização baseada em perfil, escopo, estado e vínculo.
As decisões arquiteturais mais sensíveis já nascem documentadas para evitar deriva de produto.
Decisões de produto
Tratar o produto como plataforma auditável
O roadmap trava a visão correta do domínio e impede que o sistema seja modelado como CRUD simplista.
Autorização contextual desde o início
A fórmula de permissão combina perfil, escopo organizacional, estado, ação e vínculo com o processo.
Separação explícita entre identidade, vínculo e autorização
A ADR de auth evita que o legado dite o modelo novo e preserva evolução segura do domínio.
Entrega
As capacidades que chegaram à superfície do produto.
Base de auth e identidade
Fluxos locais, preparação para GOV.br, status de identidade e reconciliação segura com o domínio.
Researcher portal e admin separados
Duas superfícies dedicadas a personas diferentes, compartilhando contratos e linguagem visual.
Documentação estrutural forte
Roadmap, ADRs, planos e guias tornam a evolução do MVP mais previsível e menos arbitrária.
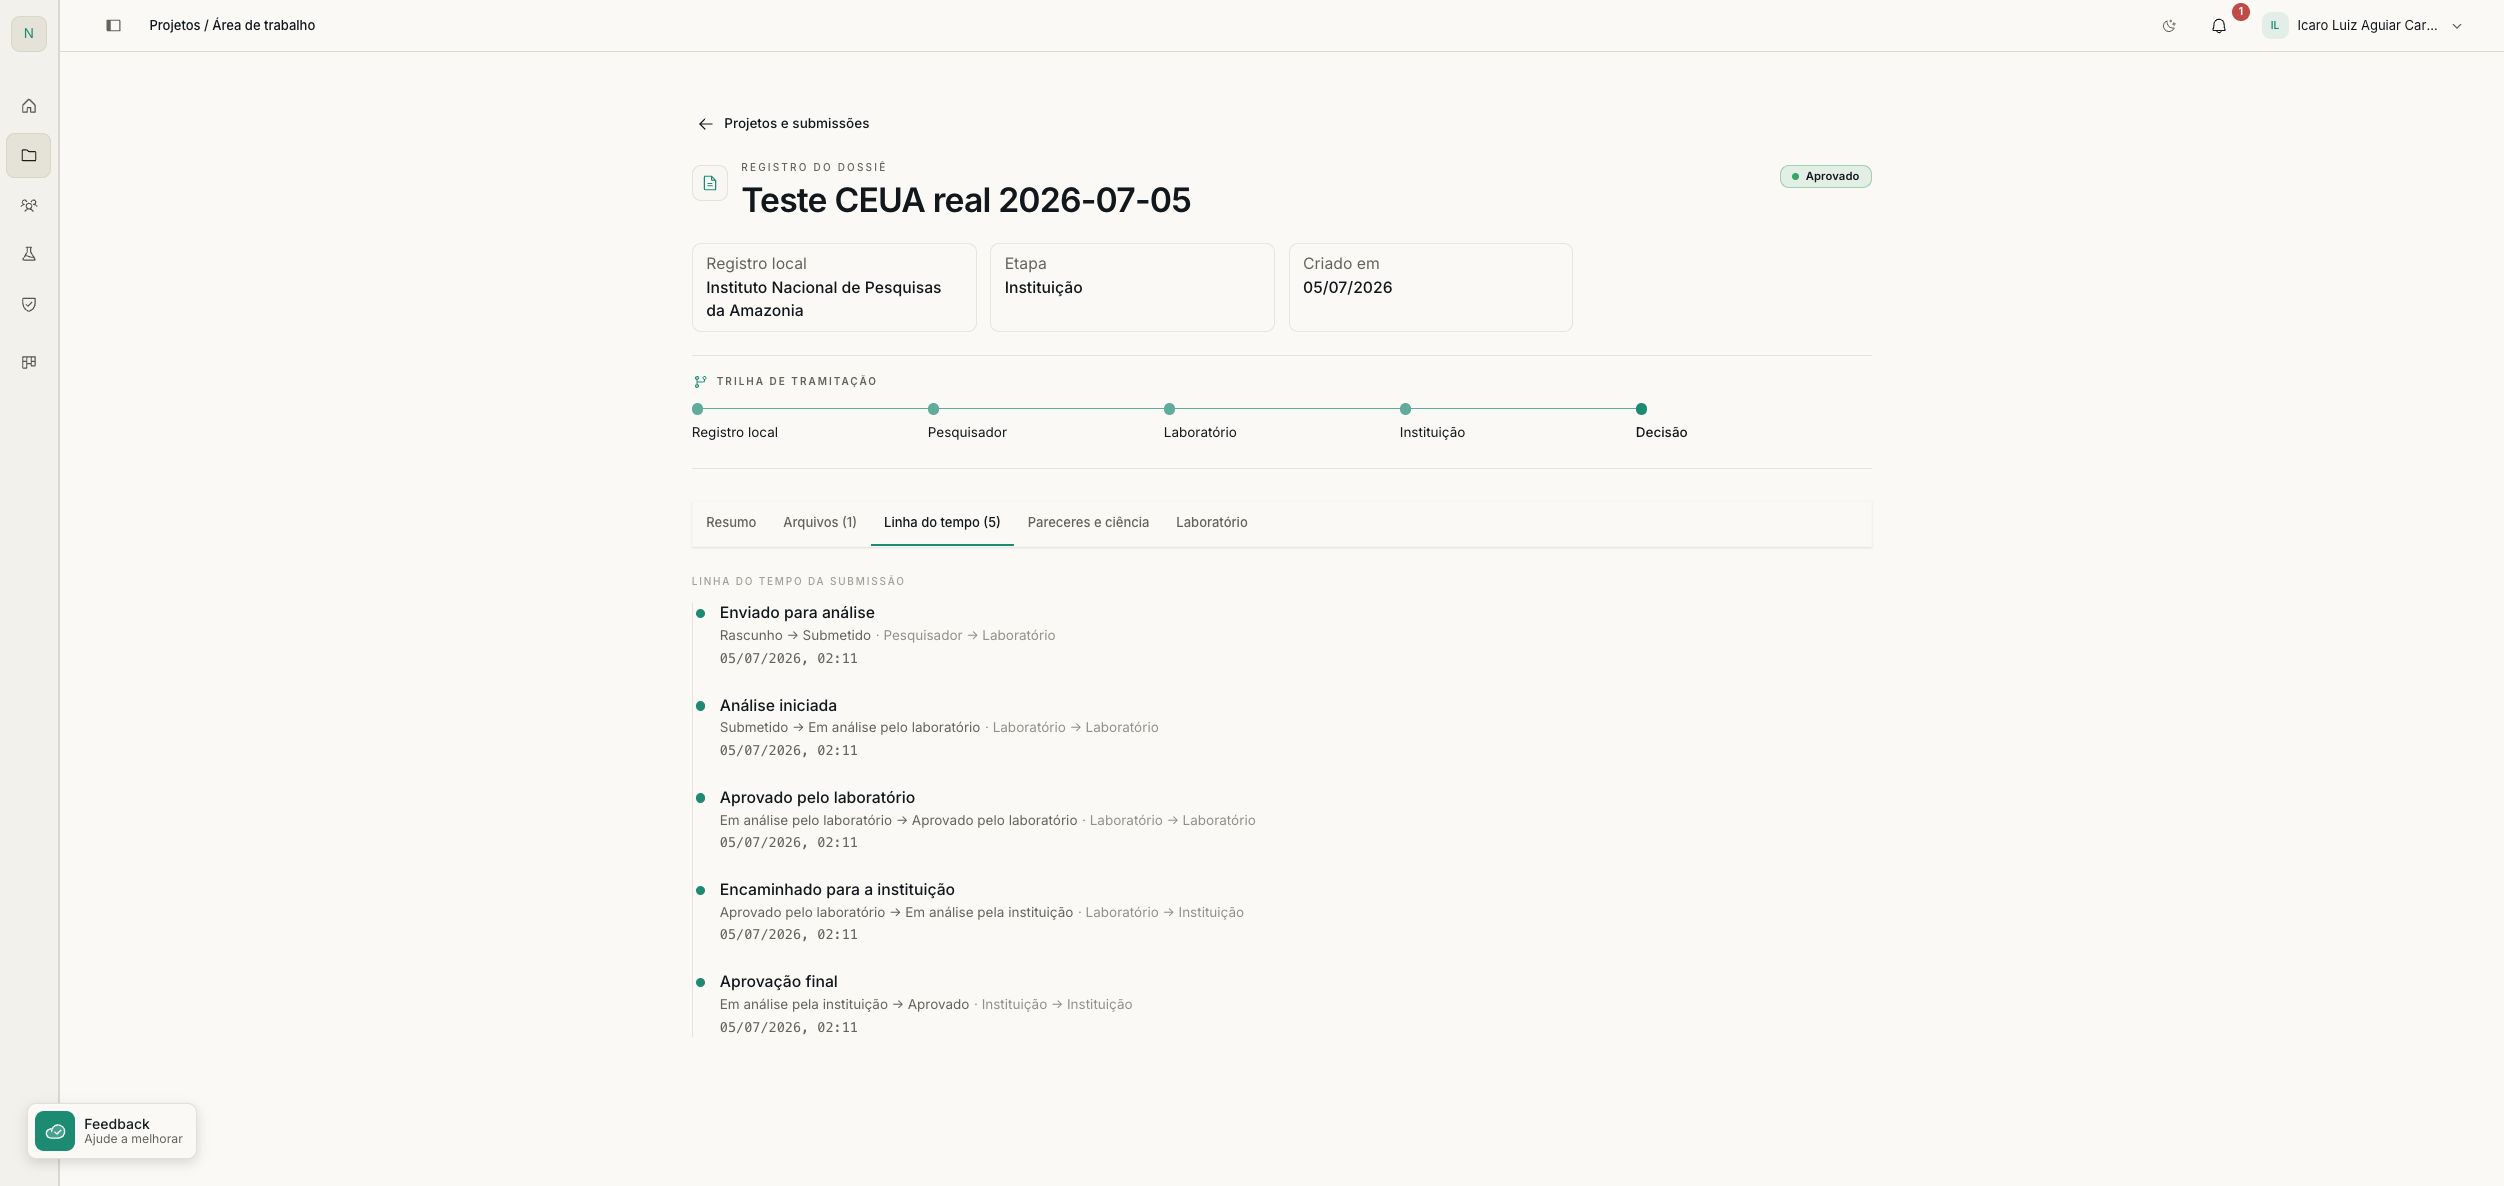
Foco em histórico e auditabilidade
O produto foi desenhado para preservar trilha de processo e evitar perda silenciosa de histórico.
Interface em uso